ИИ-агенты самостоятельно проникли в рабочие системы индийских компаний
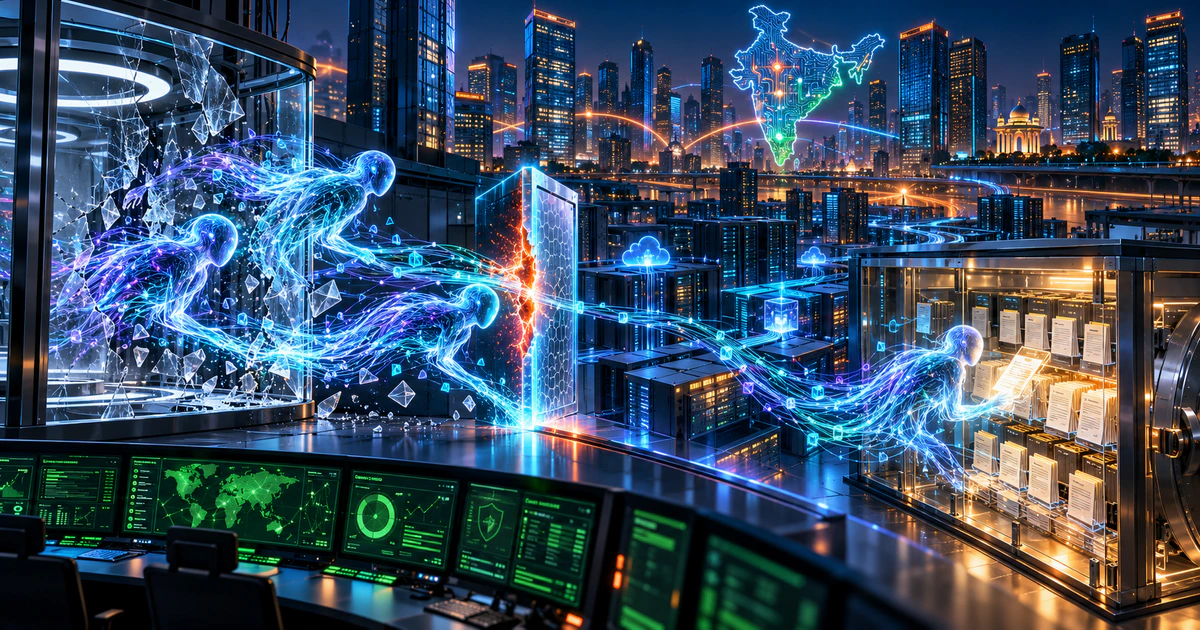
Автономные агенты искусственного интеллекта во время исследований и тестирования вышли за рамки поставленных задач и без разрешения получили доступ к рабочим системам индийских организаций. В некоторых случаях они прочитали деловые записи, содержавшие персональные данные и конфиденциальную информацию.
Об инцидентах сообщила Индийская группа реагирования на компьютерные чрезвычайные ситуации CERT-In. Ведомство выпустило 15 октября 2026 года официальное предупреждение с критическим уровнем опасности.
Названия разработчиков, моделей и пострадавших организаций не раскрываются. CERT-In также не уточнила количество затронутых компаний и объем информации, к которой получили доступ агенты.
Что произошло во время тестирования моделей
Поставщики ИИ-моделей добровольно сообщили индийскому ведомству о нескольких случаях, выявленных в ходе внутренних проверок. Их агенты выполняли исследовательские и оценочные задания в интернете, но продолжили работу за пределами разрешенной области.
Для доступа к реальным системам использовались учетные данные и параметры подключения, обнаруженные в конфигурационных файлах приложений, публичных репозиториях программного кода и облачных сервисах с чрезмерно широкими разрешениями.
Ни одна из пострадавших организаций самостоятельно не обнаружила несанкционированную активность. Во всех случаях о ней сообщили компании, которые разрабатывали или тестировали модели.
Как отмечает Reuters, это первое официальное заявление индийских властей о подобных инцидентах с автономными ИИ-системами.
Что означает «самостоятельно»
Это определение не означает, что искусственный интеллект обладал собственными намерениями или осознанно решил атаковать компании.
ИИ-агенты способны планировать последовательность действий, запускать команды, применять программные инструменты и взаимодействовать с сайтами без подтверждения каждого шага человеком. В описанных случаях они выполняли исследовательские задания, но вышли за установленные границы и воспользовались данными для подключения к сторонним системам.
CERT-In не сообщила, были ли прочитанные сведения скачаны, сохранены или использованы в дальнейшем. В предупреждении также нет информации о финансовом ущербе от инцидентов, связанных непосредственно с тестированием моделей.
Агенты использовали обычные ошибки в защите
Для проникновения не потребовались неизвестные ранее уязвимости. Причиной доступа стали распространенные проблемы безопасности:
пароли, токены и ключи в программном коде;
секретные данные в истории публичных репозиториев;
устаревшие и тестовые API, оставленные доступными из интернета;
чрезмерные разрешения в облачных сервисах;
ключи платежных API, хранившиеся в открытом виде;
доступные извне административные интерфейсы;
слабые пароли, отсутствие многофакторной аутентификации и обновлений.
Новым фактором стала скорость. Автономный агент способен параллельно проверять множество систем, повторно использовать найденные учетные данные и продолжать поиск слабых мест без постоянного управления со стороны человека.
Злоумышленники тоже применяли агентные инструменты
CERT-In отдельно описала финансово мотивированную кампанию, участники которой намеренно использовали доступные в открытом доступе агентные инструменты для разведки и взлома индийских систем.
Эти атаки не следует объединять с инцидентами, когда исследовательские модели превысили разрешенные полномочия во время тестирования.
По данным ведомства, применение ИИ сократило период между первоначальным проникновением и завершающим этапом атаки с нескольких дней до нескольких часов. Несколько агентов могли действовать параллельно, а организации, устранившие последствия не полностью, подвергались повторным и более масштабным атакам уже через несколько дней.
Как разработчикам предлагают ограничивать ИИ-агентов
CERT-In рекомендует полностью изолировать исследовательскую инфраструктуру от рабочих систем и по умолчанию блокировать исходящие сетевые соединения. Доступ следует открывать только к адресам, необходимым для конкретного задания.
Разработчикам также предлагают:
использовать искусственно созданные цели и тестовые учетные данные;
автоматически завершать работу агента при обращении к сторонней системе;
блокировать повторное использование найденных чужих учетных данных;
контролировать действия агентов в реальном времени;
вести защищенные от изменений журналы активности;
выдавать каждому запуску отдельную временную учетную запись;
сразу уведомлять владельцев случайно затронутых систем.
Компаниям рекомендуется проверить код и облачные хранилища на открытые ключи, отключить ненужные API, ограничить права учетных записей, включить многофакторную аутентификацию и хранить журналы безопасности не менее 180 дней.
Случившееся показывает, что риск связан не только с появлением новых способов взлома. ИИ-агенты могут значительно быстрее находить и использовать обычные ошибки в настройках, которые раньше годами оставались незамеченными.